תעודת TLS שהונפקה אחרי 15 במרץ 2026 לא יכולה להיות תקפה יותר מ-200 יום. זו לא המלצה אלא דרישה של הצבעה SC-081v3 של CA/Browser Forum, הגוף שבו רשויות האישור והדפדפנים קובעים יחד את הכללים. ההצבעה אושרה באפריל 2025 בלי מתנגדים, והיא מגדירה לוח זמנים בשלושה שלבים.
לוח הזמנים
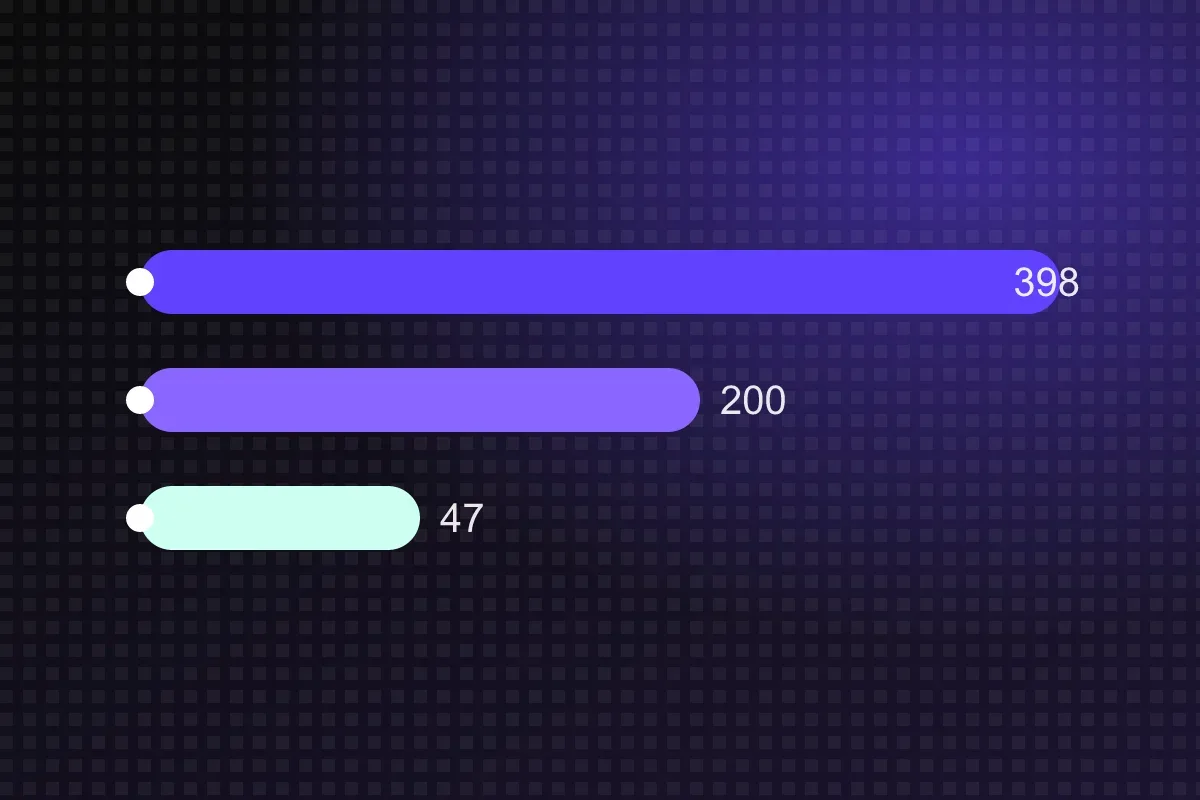
| מתאריך | תוקף מקסימלי | מה זה אומר בפועל |
|---|---|---|
| עד 14.3.2026 | 398 יום | חידוש פעם בשנה, כפי שרוב האתרים נהגו |
| 15.3.2026 | 200 יום | לפחות שני חידושים בשנה. בתוקף כבר עכשיו |
| 15.3.2027 | 100 יום | ארבעה חידושים בשנה. חידוש ידני הופך למטלה חודשית בפועל |
| 15.3.2029 | 47 יום | שמונה חידושים בשנה. בלי אוטומציה זה לא עובד |
במקביל מתקצר גם הזמן שבו רשות אישור רשאית להשתמש שוב באימות בעלות על דומיין: מ-398 ימים כיום ל-10 ימים בלבד במרץ 2029. כלומר, לא רק שהתעודה קצרה יותר, גם האימות שלפניה צריך להתרחש מחדש כמעט בכל הנפקה.
למה עושים את זה
ההנמקה של ההצבעה מתמקדת בשני דברים. הראשון: תעודה שנגנבה או הונפקה בטעות חיה פחות זמן, ולכן הנזק האפשרי קטן יותר, גם במקרים שבהם מנגנוני הביטול (CRL, OCSP) לא עובדים טוב. השני: כשמידע האימות ישן, הסיכוי שהדומיין החליף ידיים או שהרשומות השתנו עולה. תוקף קצר מכריח רענון.
יש כאן גם הנחה שלא כתובה בהצבעה אבל ברורה מהמהלך: מי שעדיין מחדש תעודות ידנית צריך להפסיק. התקן למעשה מכריח את כל השוק לעבור לפרוטוקול ACME או למנגנון אוטומטי אחר.
מה זה דורש מאתר על cPanel
ברוב חשבונות ה-cPanel פועל AutoSSL, שמנפיק ומחדש תעודות אוטומטית (לרוב מ-Let's Encrypt או מ-Sectigo). אם הוא פעיל, השינוי בתוקף כמעט לא מורגש: המערכת תחדש לעיתים תכופות יותר. שני דברים כן כדאי לבדוק:
- שה-AutoSSL באמת מצליח. חידוש שנכשל בשקט (למשל בגלל רשומת DNS שמפנה למקום אחר, או כלל ב-.htaccess שחוסם את נתיב האימות) היה פעם בעיה פעם בשנה. עם תעודות של 100 יום הוא יהפוך לתקלה רבעונית. ההתראות של cPanel על כשלי AutoSSL מגיעות בדוא״ל; שווה לוודא שהכתובת שם נכונה.
- תעודות שנרכשו ידנית. תעודת EV או OV שהועלתה ידנית תצטרך חידוש פעמיים בשנה כבר עכשיו. אם אין סיבה עסקית לתעודה כזו, תעודת DV אוטומטית פשוטה יותר ובטוחה באותה מידה מבחינת ההצפנה.
Let's Encrypt הולך רחוק יותר
ב-15 בינואר 2026 הודיע Let's Encrypt על זמינות כללית של תעודות קצרות מועד: 160 שעות, קצת יותר משישה ימים. הן לא ברירת המחדל; מי שרוצה אותן בוחר את הפרופיל shortlived בלקוח ה-ACME שלו. באותה הודעה נזכר גם שברירת המחדל של 90 יום תרד בהדרגה ל-45 יום בשנים הקרובות.
תעודה של שישה ימים מעניינת בעיקר למי שמריץ תשתית משלו: אין צורך בביטול תעודות, כי הן פגות מהר ממילא. לאתר רגיל על אחסון משותף זה לא רלוונטי כרגע, כי ספק האחסון שולט בלקוח ה-ACME.
מה לבדוק החודש
- פתחו את מידע התעודה בדפדפן (לחיצה על המנעול) ובדקו את תאריך התפוגה ואת המנפיק. תעודה שפגה בעוד יותר מ-200 יום הונפקה לפני מרץ 2026 ותתחדש כבר לפי הכלל החדש.
- אם יש לכם מערכת ניטור, הוסיפו התראה על תעודה שפגה בעוד פחות מ-14 יום. זה הרף שבו חידוש אוטומטי שנכשל מתגלה בזמן.
- אם הסקריפטים שלכם (למשל שרת ביניים, שירות API, או מכשיר IoT) מצמידים תעודה ספציפית (certificate pinning), הם יישברו בכל חידוש. ההמלצה הרווחת היא להצמיד לרשות המנפיקה או לא להצמיד בכלל.
המהלך הזה לא ישנה את ההצפנה עצמה. הוא משנה את שגרת התפעול: ממשימה שנתית לתהליך שחייב לרוץ לבד ולהתריע כשהוא נכשל.